rel="me" untuk Situs Pribadi - Hubungkan Profil Tanpa Menyebutnya Bukti
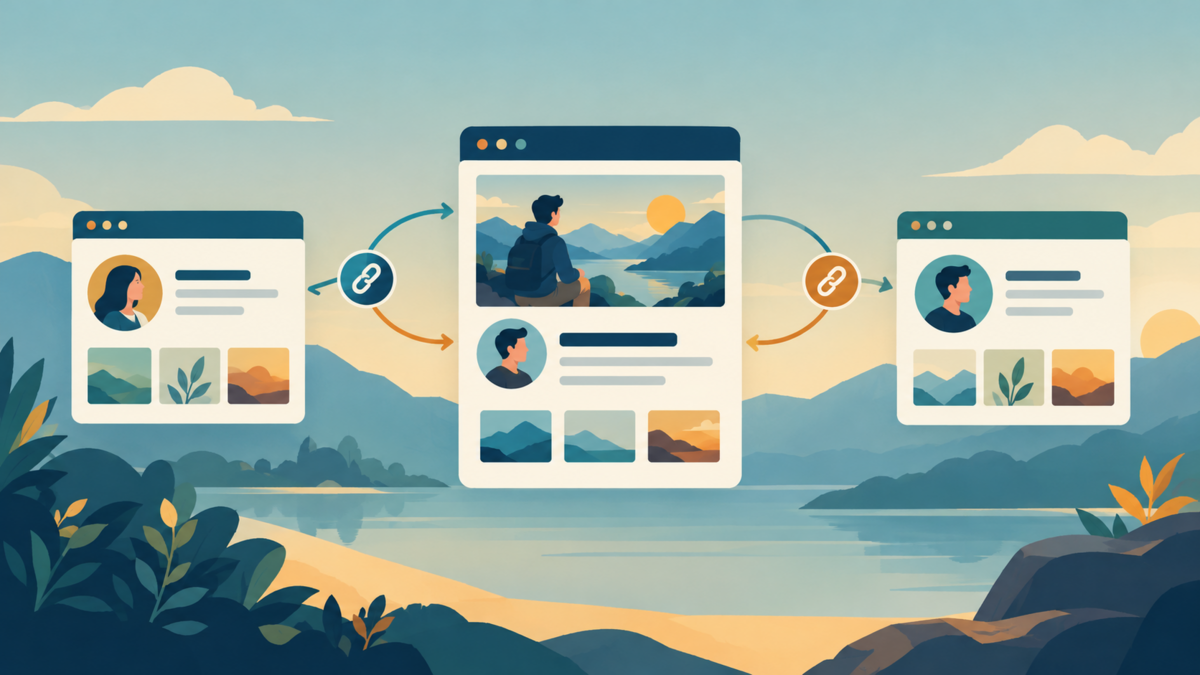
Sebuah situs pribadi mungkin menautkan code forge, profil sosial, dan akun publikasi, tetapi hyperlink biasa tidak menyampaikan banyak hal selain "halaman ini mengarah ke sana." Bagaimana software dapat mengetahui bahwa sebuah tautan dimaksudkan untuk menghubungkan dua representasi dari penulis yang sama, bukan merekomendasikan halaman yang tidak berkaitan?
Token HTML kecil rel="me" menawarkan salah satu jawaban. Token ini memberi tautan makna terkait identitas yang dapat diperiksa oleh manusia dan software. Beberapa layanan juga dapat mencari tautan balik dan memperlakukan pasangan tautan tersebut sebagai bukti bahwa operator yang sama mengendalikan kedua endpoint. Itu berguna, tetapi kata "verifikasi" perlu digunakan dengan hati-hati: tautan timbal balik bukan paspor, tanda tangan kriptografis, atau jaminan permanen mengenai orang di balik kedua akun.
Pertanyaan yang lebih tepat bukan "Apakah rel="me" membuktikan identitas seseorang?" melainkan "Hubungan apa yang dinyatakan, apa yang diperiksa oleh consumer tertentu, dan apa yang mungkin telah berubah sejak pemeriksaan itu?"
Tautan dapat mengatakan lebih dari "pergi ke sana"
RFC 8288 menjelaskan Web link sebagai koneksi bertipe yang memiliki context, relation type, target, dan target attribute opsional. Dalam tautan HTML dari homepage ke profil, homepage adalah context, URL profil adalah target, dan me menamai hubungannya.
Perbedaan ini mudah terlewat karena browser tetap merendernya sebagai tautan biasa yang dapat diklik. Semantik tambahannya terutama ditujukan bagi software dan orang yang membaca markup:
<a href="https://social.example/@mira" rel="me">
  Mira on the social web
</a>
IANA Link Relations registry mencantumkan me dengan deskripsi "Links to a resource about the author of the link's context." Susunan kata ini penting. Halaman yang memuat tautan membuat klaim tentang hubungan penulisnya dengan target. Token tersebut tidak membuat setiap fakta di target menjadi benar dan tidak memberi tahu consumer seberapa besar kepercayaan yang harus diberikan pada klaim itu.
Attribute rel berisi kumpulan token yang dipisahkan spasi, sehingga sebuah external link dapat membawa beberapa makna yang berdiri sendiri:
<a href="https://social.example/@mira"
   rel="me noopener"
   target="_blank">Mira on the social web</a>
Di sini, me menjelaskan hubungan identitas. noopener berkaitan dengan browsing context yang dibuka oleh target="_blank". Yang satu tidak menggantikan yang lain. Menambahkan nofollow, noopener, atau token lain juga tidak diam-diam membatalkan me; setiap token yang dikenali memiliki semantiknya sendiri.
Satu tautan adalah pernyataan, bukan konfirmasi independen
Siapa pun yang dapat mengedit halaman bisa menambahkan tautan yang mengklaim hubungan dengan target mana pun. Halaman yang dikendalikan peniru dapat menunjuk ke profil terkenal dan menuliskan rel="me". Target belum menyatakan persetujuan hanya karena sumber mengatakannya.
Consumer dapat meminta sinyal kedua: apakah target juga menautkan kembali dengan cara yang diharapkan? Loop yang terbentuk sering disebut verifikasi timbal balik atau dua arah. Jika situs pribadi menautkan profil sosial dan profil sosial itu menautkan kembali ke situs, susunan tersebut menjadi bukti bahwa seseorang dapat mengedit kedua endpoint ketika pemeriksaan berhasil.
Kesimpulan itu lebih sempit daripada "halaman-halaman ini mengungkap identitas asli orang tersebut." Hal itu tidak menetapkan nama legal, membuktikan bahwa hanya satu manusia yang menggunakan akun tersebut, atau menjamin bahwa kendali tidak akan berubah. Ini lebih mirip menemukan dua pintu yang penghuninya memasang petunjuk yang saling mengarah. Tanda itu berguna, tetapi menyampaikan sesuatu tentang kendali yang terkoordinasi, bukan segala hal mengenai penghuninya.
Hubungan timbal balik juga merupakan kebijakan consumer, bukan aturan universal tambahan yang tersembunyi di dalam relation me. Security considerations RFC 8288 memperingatkan aplikasi agar mempertimbangkan risiko ketika mengikuti atau memercayai tautan yang dikumpulkan secara otomatis. Consumer yang berbeda dapat mengambil halaman yang berbeda, mengikuti aturan redirect yang berbeda, menerapkan batas yang berbeda, atau sama sekali tidak melakukan pemeriksaan verifikasi.
Mastodon adalah salah satu consumer konkret
Dokumentasi profil Mastodon memberi contoh implementasi yang berguna. Ketika sebuah HTTPS link ditempatkan dalam metadata profil, Mastodon dapat mengambil halaman tersebut dan mencari elemen <a> atau <link> yang nilai rel-nya memuat me serta href-nya cocok dengan URL profil Mastodon. Jika pemeriksaan berhasil, Mastodon dapat menandai link profil tersebut sebagai terverifikasi.
Backlink dapat berupa tautan yang terlihat di body halaman, seperti contoh sebelumnya. Mastodon juga mendokumentasikan bentuk metadata di dalam document head:
<head>
  <link rel="me" href="https://social.example/@mira">
</head>
Dokumentasi resmi menyatakan bahwa link yang memenuhi syarat harus ada dalam HTML response; Mastodon tidak menjalankan JavaScript untuk menemukannya. Detail ini menjelaskan satu penyebab kegagalan yang umum: tautan yang baru dimasukkan setelah aplikasi client-side berjalan mungkin terlihat oleh pengunjung, tetapi tidak ada dalam HTML yang diperiksa verifier.
Ini secara khusus adalah perilaku Mastodon yang terdokumentasi, bukan janji bagi setiap social network atau setiap versi dari tiap server. Bahkan dalam satu ekosistem, software dapat menyimpan hasil dalam cache, mengubah aturan validasi, atau menampilkan user interface yang berbeda. Bagian yang bertahan adalah typed link tersebut. Verification badge adalah interpretasi sebuah produk atas bukti yang dipilihnya untuk diperiksa.
Workflow setup yang hati-hati
1. Pilih halaman yang merepresentasikan penulis
Homepage pribadi atau halaman khusus penulis merupakan context yang masuk akal karena halaman itu sendiri merepresentasikan orang atau entitas yang membuat klaim. Menambahkan rel="me" ke setiap outbound link dalam setiap artikel justru akan mengaburkan makna tersebut. Panduan komunitas IndieWeb menyarankan penggunaannya pada halaman yang merepresentasikan orang atau entitas yang sama, sedangkan hubungan author mungkin lebih tepat ketika artikel biasa menautkan penulisnya.
2. Tautkan URL profil canonical
Gunakan URL profil HTTPS yang persis seperti yang diharapkan consumer. Perbedaan yang tampak kecil dapat berpengaruh bagi implementasi: short URL yang mengalami redirect, hostname berbeda, atau route profil alternatif mungkin tidak dianggap sama setelah consumer menerapkan aturannya. Jangan menganggap trial and error sebagai specification; periksa dokumentasi terbaru layanan target.
3. Letakkan hubungan dalam HTML yang dikirim server
Gunakan tautan biasa yang terlihat jika itu membantu pembaca menemukan profil. <link> di head dapat sesuai jika consumer mendukungnya, tetapi jangan menjadikannya alasan untuk menyembunyikan navigasi yang berguna. Apa pun bentuknya, periksa origin response, bukan hanya DOM browser setelah hydration:
curl -s https://example.com/ | grep -E 'rel="[^"]*me|href="https://social\.example/@mira"'Command ini hanya alat bantu inspeksi. Baris yang cocok tidak membuktikan bahwa HTML valid, profil menautkan kembali, atau consumer tertentu menerima halaman tersebut. Command itu juga mengasumsikan gaya tanda kutip sederhana dan dapat melewatkan markup yang setara. HTML parser atau verifier milik layanan tersebut lebih berwenang untuk implementasinya.
4. Tambahkan return link di tempat yang diharapkan layanan
Untuk pemeriksaan timbal balik, profil eksternal harus menautkan kembali ke situs pribadi. Apakah layanan tersebut menghasilkan rel="me" pada return link dan field mana yang harus memuatnya bergantung pada platform. Penyebutan domain dalam plain text mungkin tidak membuat typed link yang dibutuhkan verifier.
5. Picu dan periksa prosesnya
Simpan atau refresh profil sesuai petunjuk layanan, lalu periksa kedua sisi. Pastikan redirect berakhir pada URL yang dimaksud, TLS valid, halaman dapat diakses publik, dan markup yang relevan muncul tanpa authentication atau JavaScript. Badge dapat menjadi hasil yang praktis, tetapi tautan yang dapat diperiksa tetap merupakan bukti dasarnya.
Apa yang dapat membuat verifikasi kemarin menyesatkan?
Kendali di Web dapat berubah. Domain dapat kedaluwarsa atau berpindah tangan. Akun sosial dapat berganti nama, dihapus, disusupi, atau diberikan kembali kepada pihak lain. Edit CMS dapat menghapus backlink sementara platform masih menampilkan hasil dari cache. Reverse proxy dapat menyajikan HTML berbeda kepada client yang berbeda. Semua kemungkinan ini tidak membuat reciprocal link menjadi tidak berguna; kemungkinan tersebut membuat waktu dan metode pemeriksaan menjadi penting.
Ada pula perbedaan antara mengendalikan endpoint dan mendukung semua yang dapat dijangkau darinya. Koneksi terverifikasi ke sebuah profil tidak menyertifikasi setiap post, file terlampir, atau akun yang ditautkan. Jika keputusan berisiko tinggi bergantung pada identitas, gunakan bukti yang sesuai bagi keputusan itu, bukan menaikkan sinyal Web yang praktis menjadi credential yang lebih kuat.
Karena itu, pemeliharaannya sebaiknya biasa dan eksplisit:
- hapus atau perbarui tautan ketika akun berpindah;
- jaga keamanan registrasi domain dan account recovery;
- periksa kembali koneksi penting setelah migrasi atau perubahan theme;
- perlakukan perubahan tak terduga sebagai alasan untuk menyelidiki, bukan sebagai bukti niat jahat;
- hindari menampilkan label lokal "verified" secara permanen kecuali situs juga menentukan cara dan waktu untuk memvalidasi ulang klaim tersebut.
Jangan menyamakan hubungan dengan protokol
rel="me" adalah link relation. Dengan sendirinya, ia tidak mengimplementasikan login, bertukar pesan ActivityPub, memulihkan akun, atau membuat catatan identitas global. Sistem lain dapat memakai relation tersebut sebagai salah satu input dalam proses yang lebih besar, tetapi aturan tambahan merekalah yang melakukan pekerjaan tambahan.
Relation author yang berdekatan juga bukan variasi ejaan dari me. IANA mendaftarkan keduanya secara terpisah. Tautan dari artikel ke penulisnya menjawab "siapa yang menulis context ini?" Link me pada halaman pribadi menghubungkan representasi penulis tersebut dengan resource lain tentang penulis yang sama. Sebuah situs dapat membutuhkan keduanya di tempat berbeda.
Klaim sederhana adalah klaim yang berguna
rel="me" bernilai justru karena ukurannya kecil. Ia memungkinkan halaman menyatakan hubungan machine-readable menggunakan HTML biasa. Consumer dapat menggabungkan pernyataan itu dengan return link dan memperoleh bukti kendali terkoordinasi atas dua endpoint. Mekanismenya tetap dapat diperiksa dan tidak mengharuskan setiap situs pribadi bergabung dengan satu identity provider pusat.
Batasnya sama pentingnya: tautan itu menyampaikan lebih sedikit daripada sistem identitas universal, dan pemeriksaan timbal balik membuktikan lebih sedikit daripada dokumen identitas legal. Jika digunakan tanpa melampaui batas tersebut, ia dapat menghubungkan domain pribadi dengan profil-profil yang tersebar tanpa berpura-pura bahwa satu HTML attribute telah menyelesaikan persoalan identitas di Web.
References
- IETF / Mark Nottingham - RFC 8288: Web Linking (October 2017)
- IANA - Link Relations registry (last updated June 12, 2026)
- WHATWG - HTML Living Standard: Other link types (accessed October 28, 2026)
- Mastodon documentation - Setting up your profile: Link verification (accessed October 28, 2026)
- IndieWeb Wiki - rel-me (last edited May 18, 2026)