HTTP HEAD untuk Aplikasi Web Kecil - Menjaga Semantik GET Tanpa Mengirim Konten
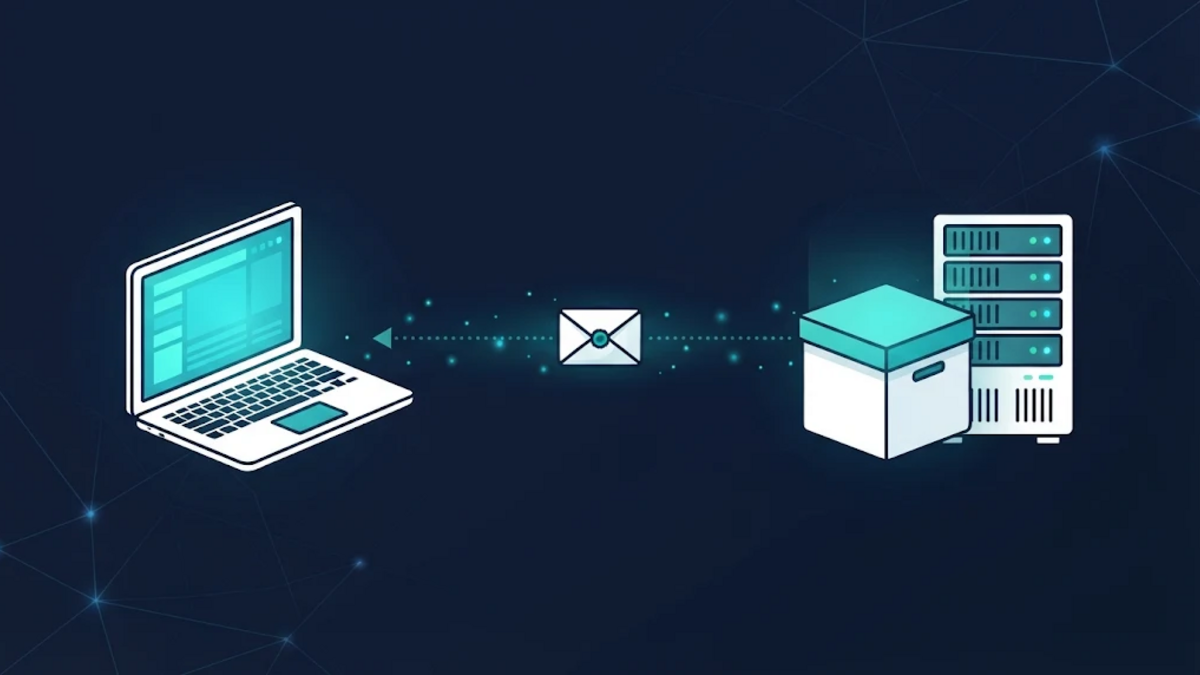
Bagaimana cara client memeriksa sebuah URL tanpa mengunduh representasinya? HTTP memiliki method untuk itu: HEAD. Method ini sering dijelaskan sebagai “GET tanpa body”, dan itu cukup membantu sebagai gambaran awal. Namun, penjelasan tersebut belum menjadi panduan implementasi yang lengkap. Bagian tersulit bukanlah menghentikan output, melainkan menjaga makna respons ketika status code, redirect, autentikasi, content negotiation, dan metadata ikut terlibat.
Implementasi HEAD yang andal seharusnya menjawab pertanyaan yang sama dengan GET: apa yang akan terjadi jika client ini meminta resource tersebut? Perbedaannya adalah method ini mengembalikan jawaban sebagai status dan metadata tanpa mengirim representasi yang dipilih. Hal ini membuat HEAD berguna, tetapi juga membatasi apa yang dapat dibuktikan oleh respons tersebut.
Kontraknya Adalah Semantik GET Tanpa Konten Respons
RFC 9110 mendefinisikan HEAD sebagai method yang identik dengan GET, kecuali server tidak boleh mengirim konten dalam respons. “Identik” berkaitan dengan semantik request, bukan kewajiban agar setiap byte pada bagian header kedua respons sama.
Bayangkan GET /manual.pdf akan memilih sebuah PDF, mewajibkan autentikasi, dan mengembalikan 200 OK. Request HEAD yang sesuai tidak seharusnya diarahkan ke respons sukses generik hanya karena byte file tidak diperlukan. Request itu tetap perlu melewati keputusan pemilihan resource dan otorisasi yang sama. Jika resource telah dipindahkan, redirect tetap penting. Jika tidak ada, 404 Not Found tetap penting. Jika akses ditolak, respons tidak seharusnya berpura-pura sebaliknya.
Method ini diklasifikasikan sebagai safe dan idempotent. “Safe” berarti semantik yang didefinisikan bersifat read-only; istilah itu tidak menjanjikan bahwa server sama sekali tidak melakukan pekerjaan tambahan. Access logging, penghitungan rate, aktivitas cache, atau pemeliharaan session masih dapat terjadi. Sebuah route tidak boleh mengubah request yang secara semantik safe menjadi perintah tersembunyi yang mengubah state.
Header Sebaiknya Selaras, tetapi Tidak dengan Mengorbankan Segalanya
Spesifikasi menyatakan bahwa server sebaiknya mengirim field header yang sama untuk HEAD seperti yang akan dikirim untuk GET. Spesifikasi juga mengizinkan server menghilangkan field yang nilainya baru diketahui saat konten dibuat. Kualifikasi ini mencegah optimasi yang janggal: merender atau membaca seluruh representasi besar, menghitung byte-nya, lalu membuang byte tersebut hanya untuk menyediakan satu header.
Content-Length adalah jebakan yang umum. Server boleh mengirimkannya dalam respons HEAD, tetapi nilainya harus menggambarkan panjang konten yang akan dikirim oleh request GET yang sesuai. Nilai itu bukan panjang konten respons HEAD, karena konten tersebut memang tidak ada. Jika aplikasi tidak dapat mengetahui panjang akhir setelah encoding tanpa membuat representasinya, menghilangkan field ini lebih jujur daripada menebak.
Kehati-hatian yang sama dapat berlaku pada metadata yang baru ditentukan pada tahap akhir pembuatan konten. RFC 9110 menyebut Vary sebagai contoh lain yang mungkin. Hal ini bukan alasan untuk membiarkan respons berbeda secara sembarangan. Metadata stabil seperti Content-Type yang dipilih, kebijakan cache, validator, bahasa, lokasi redirect, dan authentication challenge sebaiknya tetap konsisten selama aplikasi dapat menentukannya melalui jalur request normal.
Apa yang Dapat dan Tidak Dapat Dijelaskan HEAD
Client dapat memakai HEAD untuk memeriksa status, mengikuti redirect sebuah resource, membandingkan nilai ETag atau Last-Modified, atau mengetahui metadata representasi yang tersedia tanpa mentransfer representasi itu sendiri. Link checker dan alat download dapat memakai informasi tersebut sebagai salah satu bahan untuk mengambil keputusan.
Namun, respons HEAD yang sukses tidak membuktikan bahwa body dari GET berikutnya akan ditransfer secara lengkap. File di baliknya mungkin hilang setelah pemeriksaan metadata. Renderer dinamis mungkin baru gagal saat membuat konten. Otorisasi dapat berubah di antara dua request. Server juga mungkin salah mengimplementasikan HEAD. Ada jeda waktu yang tidak dapat dihindari antara menanyakan representasi dan mengambilnya.
Method ini juga tidak menjamin request yang murah. Halaman yang ditopang database mungkin masih memerlukan routing, otorisasi, pencarian row, dan content negotiation sebelum mengetahui status serta header yang tepat. Server menghemat byte respons dan mungkin menghindari pekerjaan rendering, tetapi besarnya penghematan bergantung pada aplikasi. Tidak ada pengali performa universal yang pantas dilekatkan pada method ini.
HEAD Memiliki Peran Cache yang Sempit tetapi Nyata
Respons HEAD dapat disimpan dalam cache. Secara lebih spesifik, RFC 9111 menjelaskan bagaimana cache dapat memakai HEAD untuk memperbarui atau membatalkan respons GET yang tersimpan. Jika validator seperti ETag atau Last-Modified cocok, dan Content-Length yang disertakan juga cocok, cache dapat memperbarui metadata tersimpan. Ketidakcocokan dapat membuat respons tersimpan dianggap stale.
Ini bukan alasan untuk mengganti setiap conditional GET dengan HEAD. Ketika respons tersimpan memiliki validator, conditional GET secara langsung menanyakan apakah representasi tersebut masih current dan dapat menerima 304 Not Modified. RFC 9111 menjelaskan HEAD sebagai pilihan yang berguna ketika jalur validasi yang lebih efisien itu tidak tersedia atau ketika menerima konten yang berubah tidak diinginkan. Perilaku cache adalah bagian dari semantik method ini, bukan bukti bahwa setiap cache yang digunakan akan melakukan optimasi yang sama.
Satu Jalur Request Lebih Aman daripada Dua Implementasi
Desain aplikasi yang paling mudah dirawat biasanya membagikan logika pemilihan resource, otorisasi, status, dan metadata antara GET dan HEAD. Hanya tahap akhir pengiriman konten yang seharusnya berbeda. Pola PHP sederhana berikut menggambarkan batas tersebut:
<?php
$method = $_SERVER['REQUEST_METHOD'] ?? 'GET';

if (!in_array($method, ['GET', 'HEAD'], true)) {
    header('Allow: GET, HEAD');
    http_response_code(405);
    exit;
}

$article = findPublishedArticle($_SERVER['REQUEST_URI']);

if ($article === null) {
    http_response_code(404);
    exit;
}

header('Content-Type: text/html; charset=UTF-8');
header('Cache-Control: public, max-age=300');
header('ETag: "' . $article['etag'] . '"');

if ($method === 'HEAD') {
    exit;
}

echo renderArticle($article);
Ini adalah sketsa routing, bukan kode framework yang dapat langsung ditempel. Kedua fungsi bernama tersebut dan pembuatan validator memerlukan implementasi khusus aplikasi. Sifat pentingnya terletak pada urutan: penanganan method tidak melewati pencarian route atau pemilihan status, sedangkan rendering HTML yang mahal hanya dilakukan untuk GET. Karena panjang HTML akhir belum diketahui sebelum rendering, contoh ini sengaja tidak mengirim Content-Length.
Static-file server atau aplikasi dengan representasi yang sudah tersimpan dan encoded dapat mengetahui panjangnya dengan murah. Halaman streaming sering kali tidak bisa. Kedua kasus itu tidak seharusnya dipaksa memakai strategi metadata yang sama.
Uji Method dan Tujuan Akhirnya
curl menyediakan mode HEAD yang tepat melalui -I atau --head:
curl --head https://example.com/article
curl --head --location https://example.com/article
Command kedua mengikuti redirect. Tanpa --location, respons redirect pertama mungkin memang persis respons yang seharusnya ditampilkan curl, tetapi respons itu tidak menjelaskan tujuan akhir. Saat menguji route multilingual, batas login, atau canonical redirect, periksa seluruh rangkaian, bukan hanya status pertamanya.
Untuk membandingkan hasilnya dengan GET sungguhan tanpa menampilkan body di terminal, lakukan request secara normal dan buang konten yang diunduh:
curl --silent --show-error \
  --dump-header - \
  --output /dev/null \
  https://example.com/article
Command ini tetap mentransfer representasi GET; /dev/null hanya membuangnya secara lokal. Bandingkan status dan field yang relevan, bukan nilai yang mudah berubah seperti Date atau tracing ID.
Kesalahan curl yang cukup halus adalah curl -X HEAD URL. Manual curl menjelaskan bahwa --request hanya mengubah kata method; opsi itu tidak mengalihkan curl ke perilaku transfer yang digunakan oleh --head. Gunakan --head ketika tujuannya adalah operasi HTTP HEAD yang tepat.
Kegagalan yang Umum Terjadi
Route “Cepat” yang Terpisah Menyimpang dari GET
Branch HEAD buatan sendiri mungkin mengembalikan 200 sebelum otorisasi, canonical redirect, pemilihan locale, atau pencarian database. Branch itu cepat karena menjawab pertanyaan yang berbeda. Membagikan jalur pengambilan keputusan mengurangi penyimpangan ini.
Aplikasi Membuat Panjang Palsu
Panjang source sebuah template belum tentu sama dengan panjang representasi yang ditransmisikan. Character encoding, content encoding, middleware, dan rendering tahap akhir dapat mengubah byte. Hilangkan Content-Length kecuali nilainya sesuai dengan representasi GET terpilih yang sebenarnya.
Server Merender Semuanya lalu Membuangnya
Cara ini dapat menghasilkan metadata yang tepat, tetapi menghilangkan sebagian besar potensi efisiensi. Tentukan metadata mana yang tersedia sebelum rendering dan gunakan penghilangan field yang diizinkan spesifikasi bila diperlukan.
Monitoring Menganggap HEAD sebagai Bukti Health yang Lengkap
HEAD dapat memverifikasi reachability dan perilaku metadata. Method ini tidak dapat menguji pembuatan body secara lengkap, streaming, atau eksekusi client-side. Monitor yang berguna memilih request yang sesuai dengan kegagalan yang ingin dideteksi; kadang HEAD memadai, dan kadang hanya GET sungguhan yang cukup.
Checklist Review Praktis
- Arahkan
HEADmelalui keputusan resource, otorisasi, redirect, dan pemilihan representasi yang sama denganGET. - Jangan pernah mengirim konten respons untuk
HEAD. - Jaga status dan metadata stabil agar selaras dengan
GETyang sesuai. - Jangan menciptakan
Content-Lengthatau field lain yang baru dihitung di tahap akhir. - Cegah route untuk safe method melakukan perubahan state yang disengaja.
- Uji respons langsung, rangkaian redirect, resource yang tidak ada, dan resource yang dilindungi.
- Gunakan
curl --head, bukan sekadar-X HEAD. - Pertahankan setidaknya satu pemeriksaan
GETsungguhan ketika pengiriman representasi secara lengkap memang penting.
Kesimpulan
HEAD kecil dari sisi sintaks, tetapi maknanya tidak sepele. Nilainya berasal dari kemampuan mempertahankan keputusan GET sambil menahan konten respons. Karena itu, implementasi yang jujur bukan shortcut universal menuju 200 OK. Implementasi tersebut adalah jalur request bersama dengan batas yang ditempatkan secara hati-hati sebelum pembuatan atau pengiriman konten.
Batas itu dapat menghemat bandwidth dan kadang pekerjaan aplikasi. Namun, batas tersebut tidak dapat menjamin download di masa mendatang, menggantikan setiap conditional request, atau membuat metadata mahal menjadi gratis. Memperlakukan keterbatasan itu sebagai bagian dari desain justru membuat HEAD lebih berguna, bukan sebaliknya.